
核心结论
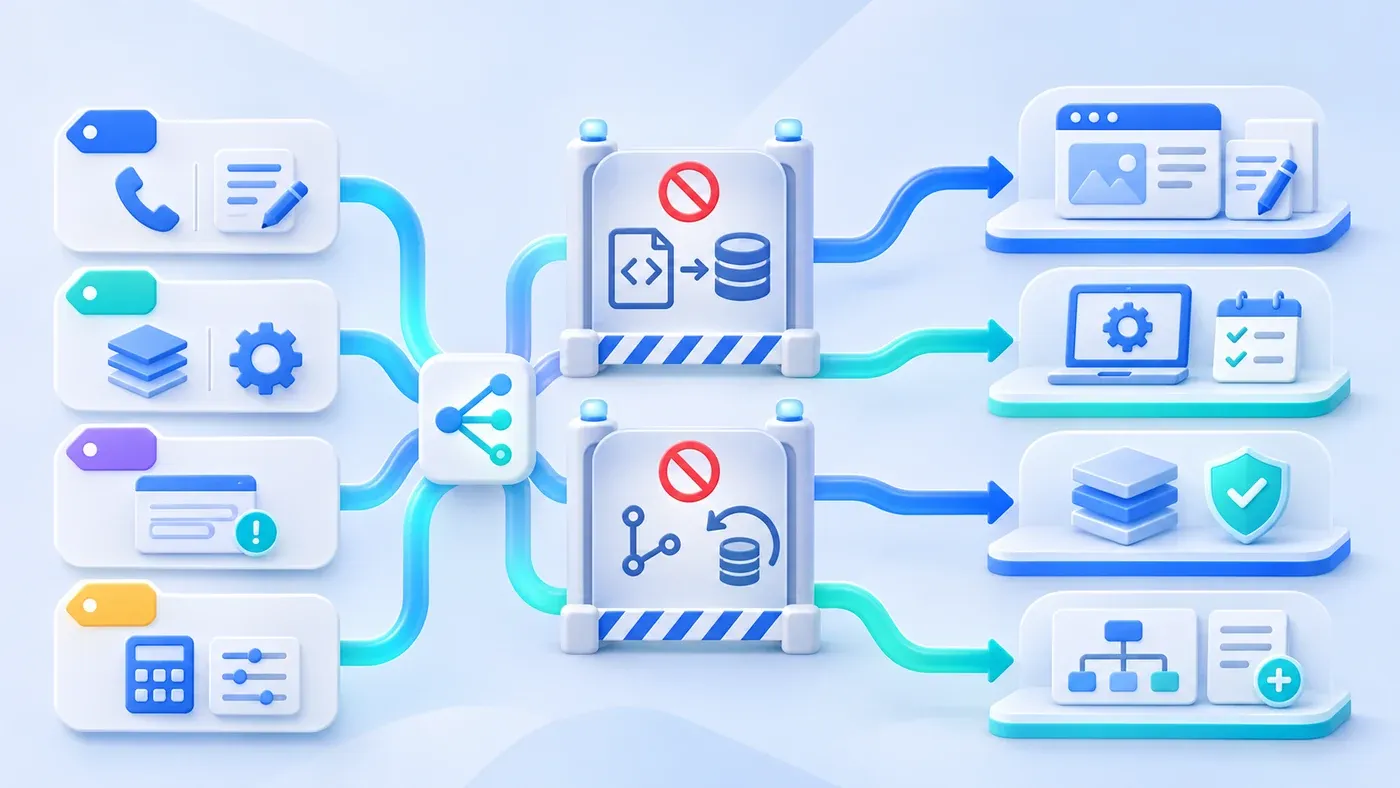
官网上线后的维护应拆成四层:日常文章、案例、参数与联系方式通过 CMS 自行更新,属于内容运营;依赖安全补丁、运行环境升级、SSL 续期与备份恢复演练属于技术巡检;原定功能或样式异常属于边界内故障修复;新增页面模板或交互功能则属于二次需求变更,需单独立项评估与排期。
官网上线时配合往往顺畅,真正容易扯皮的时刻,常在上线两三个月后:市场同事想改个电话、发条参展动态,却找不到入口只能催开发;或者签了“一年运维服务”,半年后销售想加一套产品选型计算器,技术方说要单独报价,双方瞬间僵住。
上线后并不存在一个笼统的“维护大框”。持续工作必须拆成四层:日常内容运营更新归内容方,技术保障与例行巡检归技术运维方,已交付边界内的故障修复归原交付方按验收基线兜底,而新页面模板与新功能属于迭代需求变更,需单独立项评估与排期。
为什么上线后容易把“内容”和“开发”搅在一起
推诿多半源于两点:一是建站时没做好内容与代码解耦,把电话、卖点或双语标签写死在模板代码里;二是合作只写“含一年维护”,却没约定维护边界——业务方理解成“网站任何改动都包”,技术方默认成“只保服务器不断线”。
用假设场景看更清楚:某机电设备企业官网上线后,第一季度某周同时来了四件事——市场要改分部电话并发布两条新闻;安全扫描提示 Node.js 依赖有漏洞且证书快到期;访客反馈手机端表单偶发提交失败;销售要求下周上线一套交互式选型计算器。若全丢进同一个“运维群”,急活压巡检、改字等发版、新功能扯费用,混乱必然发生。
拆清官网上线后的四类维护工作
- 日常内容更新
- 技术巡检与补丁
- 已有功能异常
- 新增范围与能力
1. 日常内容运营更新(归内容/市场运营方)
凡在既有模板与结构化字段内的增删改,都属于内容运营日常工作,应通过 CMS 后台自助完成,无需开发改代码或重新发布:
- 高频条目发布:新增文章、公司动态、项目案例,保存草稿并用登录态预览核对双语效果。
- 结构化业务资料修改:按板块更新产品参数、服务介绍、常见问答、替换配图与语言就绪开关。
- 全站公共资料维护:由管理员统一维护联系电话、邮箱、服务区域说明及企业微信/WhatsApp 联系入口和二维码。
2. 技术保障与例行巡检(归技术运维方)
这类工作不改业务文案也不加新页面,目标是让官网持续跑在安全、可恢复的基线上:
- 依赖安全扫描与补丁升级:依赖组件上线后仍会披露新漏洞。按 OWASP《易受攻击依赖项管理速查表》,扫描工具(如
npm audit、Trivy)只发现风险、不自动修复;技术方需在测试环境验证补丁兼容性,区分常规小版本修复与破坏性大版本升级或临时隔离方案。 - 运行环境生命周期管理:依据 Node.js 官方发布生命周期说明,生产应用应只使用 Active LTS 或 Maintenance LTS 版本(LTS 通常提供共 30 个月关键缺陷修复;至 v26 为止偶数版本进 LTS、奇数版本半年停更,自 Node.js 27 起改为年度发布并统一进入 LTS)。长期停在已停服(EOL)版本上会断掉安全补丁,拖成高风险大重构。
- 证书、健康监控与恢复演练:包括 SSL/TLS 证书到期续期、健康检查接口与 4xx/5xx 日志监控、死链排查,以及数据库与上传媒体的定期恢复演练——确认能拉起实例并读出原文原图才算闭环。
3. 已交付边界内的故障修复(归原交付/技术支持方)
指已验收功能在正常使用下偏离上线基线的退化问题:如表单写入失败、原有卡片在手机屏错位、已配旧网址跳转失效或后台保存报错。
它只恢复约定交付行为,不借机改版。报修时,内容方需附问题网址、操作步骤、设备与浏览器版本及发生时间,以便排查是否由近期后台误删字段触发。
4. 新页面模板与新功能的迭代需求变更(单独立项)
只要突破现有模板结构、数据模型或外部接口,就属于新开发:如新增选型计算器、重做首屏动效、对接第三方 CRM、扩建新语种或加复杂审批流。即便表面只是“多一个按钮”,仍牵涉数据结构、双语对齐、多端兼容与回归测试,应按 网站项目交付流程 重新评估排期、独立验收。
哪些维护动作最忌讳混在一起
比费用争执更危险的,是为了图快绕开流程的四种混用操作:
- 往数据库或富文本里直接填原生 HTML/脚本“代替改模板” 把
<div style="...">或内联脚本塞进后台文本框,会破坏响应式断点、对比度与动效节奏,还会引入跨站脚本安全隐患,日后升级模板也极易崩坏。 - 把“生产运行数据恢复”当成“Git 代码回滚” Git 只管代码和模板配置,不存数据库文章、咨询线索和上传图片。误删资料后回滚 Git 找不回数据;若代码与当前库结构不匹配,还会直接搞挂线上站点。代码回退与数据/媒体恢复必须独立执行并核对结构版本。
- 直接在生产服务器手改代码或表数据 绕过 Git 与测试环境在线热修,不仅无记录可查,下次正常发布还会静默覆盖改动。
- 把新功能包装成故障单塞进巡检 把“缺新筛选器”写成“功能异常”,会逼出缺乏回归验证的补丁代码,持续积累技术债。
网站上线后四类维护事项责任分工与边界对照表
维护类别 | 常见具体事项 | 牵头与执行方 | 触发与入口 | 边界红线与误区 |
|---|---|---|---|---|
日常内容更新 | 文章动态、案例、产品参数、配图、电话/企微/WhatsApp、语言开关 | 内容/市场团队(编辑改稿,管理员发布) | 业务更新;CMS 后台 | 禁塞原生 HTML/CSS/JS;改栏目路径须审链接影响 |
技术巡检保障 | 依赖漏洞扫描与测试升级、Node.js LTS 跟踪、SSL 续期、日志死链监控、恢复演练 | 技术运维方 | 定期周期或安全通告;测后发布 | 区分兼容补丁与跨代升级;不得跳过恢复实操演练 |
边界内故障修复 | 表单入库异常、既有手机端错位、旧链接跳转失效、后台保存报错 | 原交付/支持方(内容方供复现信息) | 偏离验收基线;故障单与回归 | 仅恢复既有约定状态,不夹带新增版式或新接口 |
迭代需求变更 | 新计算器/专题模板、视觉改版、对接新 CRM、新增语种或新权限流 | 需求方立项 + 开发评估实施 | 新增业务目标;评估—排期—验收 | 严禁生产热改拼凑;独立报价排期,不混入基础运维 |
可直接附在合作沟通里的《官网日常维护与变更分级清单》
可将下表直接附在内部交接文档或年度运维协议中对齐规则:
【官网日常维护与变更分级清单】

1. 日常内容维护(内容方 CMS 自助)
- [ ] 列明后台可自主更新的集合与业务字段(文章、动态、案例、参数、问答)
- [ ] 明确全站联系配置(电话、邮箱、企微/WhatsApp、二维码、备案)归管理员维护
- [ ] 约定后台禁用原生 HTML/CSS/脚本注入,所有版式改动不通过数据库直填标签实现

2. 技术保障与巡检基线(技术运维方按期执行)
- [ ] 明确运行环境(如 Node.js LTS 版本线)与依赖安全扫描及补丁验证频率
- [ ] 约定所有补丁须经隔离测试环境验证表单、预览与核心页后再上线
- [ ] 明确 SSL 证书预警、站点健康检查、报错日志与死链巡检负责人
- [ ] 明确数据库与上传媒体独立备份周期,以及定期恢复演练核对机制
- [ ] 约定 Git 回滚与数据/媒体恢复分开执行,严禁生产服务器绕过 Git 手改代码

3. 故障报修界定(已交付范围基线兜底)
- [ ] 界定仅“偏离上线验收基线的原有功能、版式或权限异常”属于边界内修复
- [ ] 报修附问题网址、操作步骤、设备与浏览器版本、时间及截图

4. 迭代变更立项(超出原范围的新增建设)
- [ ] 新增模板、交互工具、外部接口、新语种或新审批流统一按变更立项
- [ ] 单独立项评估数据结构、双语对齐与排期,经测试预览验收后合并上线
划清“内容、巡检、故障、变更”四道边界,后续协作才不会越做越累。若正准备官网交接或梳理长期维护约定,可结合 网站项目准备清单 与 企业官网与独立站服务 核对细节,或带着现行清单沟通下一步规划。
