
核心结论
网站代码放进 Git 不等于整站有备份。恢复官网须分管四类资产:源代码与模板(Git)、业务数据库记录(文章、账号散列与咨询线索,绝不进 Git)、运行期上传媒体(非构建产物,需持久目录)与环境密钥配置(与快照分开保管)。须在停写窗口同步采集并校验,恢复到全新私有目录验通后再切换指向。
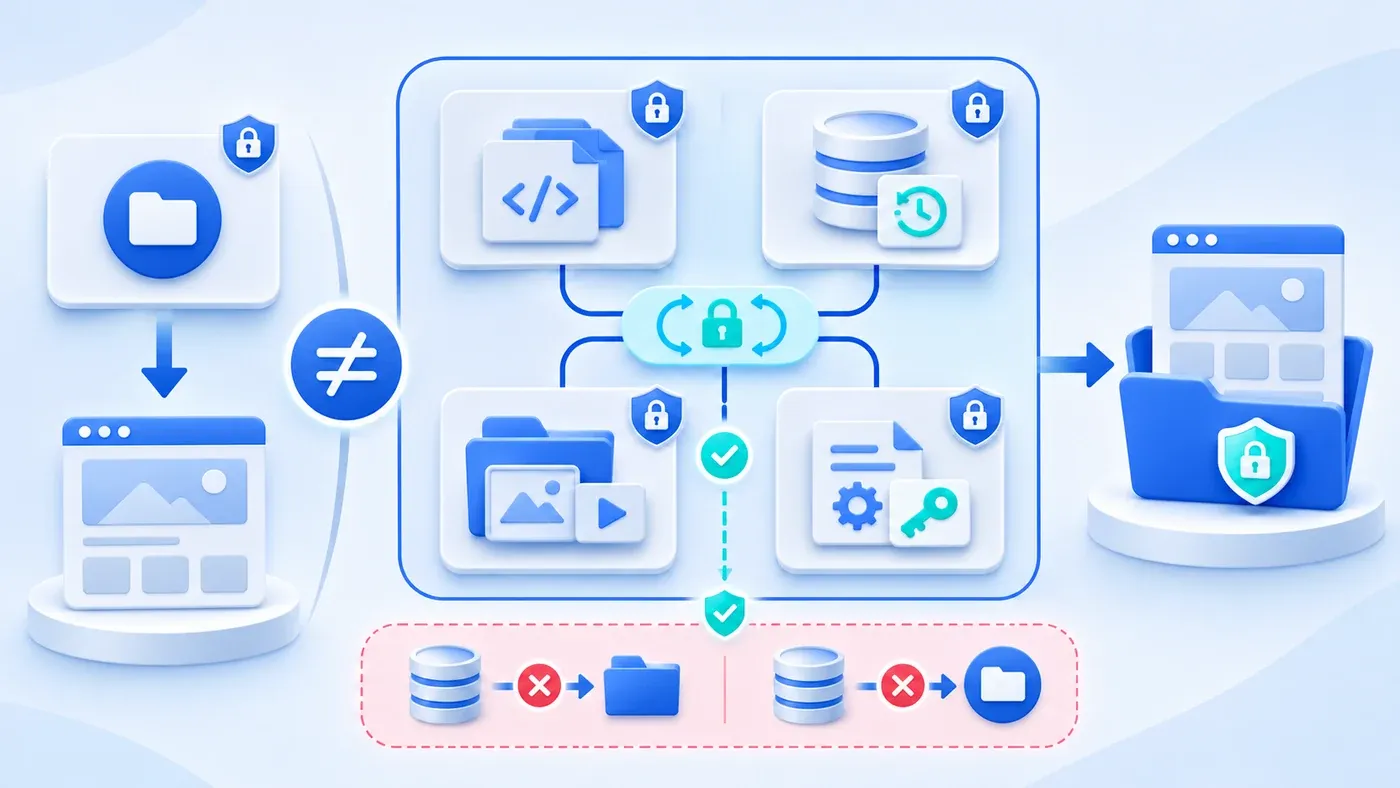
很多企业负责人和技术对接人聊到网站安全时,常会说:“代码都在 Git 仓库里,出事重新拉一份部署不就行了?”
不能。Git 里只有程序外壳,装不下正在运行的官网。 若磁盘损坏或重装主机,单靠拉取 Git 代码,你得到的只是一套没有历史文章、配图、后台账号和客户咨询的“空壳站点”。要让网站完整复原,必须分管源代码与模板、业务数据库记录、运行期上传媒体目录、环境密钥与域名配置四类资产,在停写窗口同步采集并校验,恢复时写进全新私有目录,验通后再切换指向。
为什么“代码在 Git 里”救不了丢失数据的网站
把开发代码库当成整站备份,根源在于混淆了“构建产物”和“运行期持久化数据”。
看一个假设场景:一家工业设备企业准备迁机,对接人周一晚上导出一份数据库,周二下午另行拷贝上传目录,模板代码一直托管在 Git。周二上午市场部刚发了一篇带三张实拍图的新文章,后台也收到两条咨询。迁机时若只靠 Git 重建,文章、账号和线索全部归零;把周一的库配上晚半天的图片目录,新文章照样丢失;若反过来库新图旧,数据库记录指向硬盘上不存在的文件,页面图片当场全裂。
本文专注整站层面的灾备分离与安全恢复,与上线后的内容/开发日常维护分工以及业务系统单条误改记录撤销属于不同层面。
网站恢复必需的四类资产,各自管什么、放哪里
以 Node.js 配合内容管理后台与 SQLite 驱动的官网为例,完整恢复依赖四类保管规则完全相反的资产:
- 源代码与模板(Git 仓库管理) 包含路由逻辑、页面版式、样式脚本、数据结构迁移定义与依赖清单。它决定网站如何渲染与校验,应交由 Git 做版本控制与代码回滚,不含上线后的业务记录。
- 业务数据库记录(绝不能进 Git) 保存已发布与草稿文章、产品服务文案、栏目关系、管理员邮箱与密码散列,以及访客同意后提交的私有咨询线索。它绝不能提交进 Git:二进制库频繁提交会撑爆仓库;密码散列与客户联系方式会永久留在所有人的克隆历史里;一旦回退或重部署,旧库还会覆盖线上新线索。
- 运行期上传媒体目录(非构建产物,需持久目录) 上线后通过后台上传的原图、缩略图、分享图与 PDF 手册,不属于随代码编译打包的产物。必须存放在独立持久目录(如
WEBSITE_UPLOAD_DIR指定的持久卷)或隔离存储中,确保发版或容器重建不碰触现有文件。 - 环境密钥与域名配置(与数据快照分开保管) 包括
.env、会话签名密钥(如PAYLOAD_SECRET)、运行地址SERVER_URL与存储路径指针。密钥必须与数据快照分开保管:若把数据库与签名密钥打进同一压缩包,一旦快照泄露,对方拿到的不只是历史数据,还有伪造会话和还原环境的钥匙。
两个高频灾备陷阱:DB 媒体失配与快照泄露
分清四类资产后,实际最容易踩坑的是两个隐蔽细节。
陷阱一:热拷文件或异步备份,导致库损坏与图片全裂
直接用系统命令拷贝运行中的数据库并不可靠。据 SQLite 官方在线备份接口文档(Using the SQLite Online Backup API) 说明,传统“加共享锁再外部拷贝”会阻塞并发写入,且若复制中途遇断电或系统异常,副本可能损坏;而 Online Backup API(以及 VACUUM INTO、sqlite3_rsync)按页增量生成逐位一致的快照,并在外部写入介入时自动重跑以保持一致。在 Node.js 中,Node.js node:sqlite 官方文档 已通过 sqlite.backup(sourceDb, path[, options]) 封装这一能力,支持设置传输页数 rate 与进度回调 progress。
但数据库一致不代表页面能恢复。媒体表存着文件名与缩略图派生路径,字节文件在上传目录里。两者不在同一时刻采集,恢复后就会出现“库里有文章、页面图片全裂”的外键/媒体失配。按 SQLite 官方 PRAGMA 文档,PRAGMA integrity_check 只查 B-tree 结构、索引与唯一/非空约束(通过返回 'ok'),不会发现外键错误,必须另行执行 PRAGMA foreign_key_check;而引擎也看不到磁盘文件,因此必须在停写窗口同步拷贝两者、计算 SHA-256 哈希并核对引用文件名全在快照清单内。
陷阱二:把快照存进 public/ 目录或 Git 仓库
为了方便下载把 .db 或快照包放进 public/,或提交进 Git,都是高危误操作。public/ 下的文件对公网直接可读,会把账号散列、未公开草稿和客户咨询挂在公开 URL 上;写进 Git 则让敏感记录永久留在各方副本历史里。快照只能写入独立于 public/ 与源上传目录、且权限受控的私有路径。
安全恢复的五步实操原则:不覆盖正在运行的库
- 协调停写窗口
- 采集数据与媒体
- 校验完整性与引用
- 新目录恢复并验收
演练或故障恢复时,绝不能直接把备份覆盖到正在运行的库与上传目录上——若快照有缺损,连原现场也会毁掉。安全恢复应守住五步:
- 停止写入窗口同步采集:备份或迁机前暂停后台编辑与公开写入,用在线备份接口导出库副本,将上传目录完整复制到源路径之外的新私有目录,并生成库与全量文件的 SHA-256 清单。
- 多层级只读校验:比对库与每个上传文件的 SHA-256;以
readOnly模式打开库确认PRAGMA integrity_check为'ok'、PRAGMA foreign_key_check无违规,且媒体表所有文件名全部命中清单。 - 恢复至全新私有目录:新建权限受限的全新私有目标目录写入数据并复核。旧运行目录在验收通过前原封不动保留,绝不原地覆盖。
- 核对独立密钥再启动:从隔离渠道匹配
.env、PAYLOAD_SECRET与SERVER_URL,将DATABASE_URL、WEBSITE_UPLOAD_DIR指向新目录后先起验证实例。 - 验通四项指标后切换指向:切换前先确认
/api/health返回正常(不暴露路径、账号或条数)、管理员登录正常、公开中英文图文无 404、后台草稿与咨询仅登录后可读。相关交接标准可在立项时纳入 网站项目交付流程。
网站四类资产存储位置、安全边界与恢复分工对照表
资产类型 | 包含内容 | 存放位置(及禁区) | 备份与同步原则 | 恢复与校验方式 |
|---|---|---|---|---|
源代码与模板 | 布局、路由、样式脚本、迁移定义 | Git 仓库(禁存 | 按提交与标签锁定版本 | 从 Git 指定版本重建;不可靠回滚找回内容 |
业务数据库 | 文章、页面、账号散列、咨询线索 | 私有持久盘(禁入 Git 与 | 停写窗口在线备份并算 SHA-256 | 查哈希、 |
运行期媒体 | CMS 原图、缩略图、分享图、PDF | 独立持久上传目录(脱离构建包) | 与 DB 同窗口同步拷贝并算 SHA-256 | 查文件哈希,核对 DB 媒体表引用 100% 存在 |
密钥与配置 | | 独立密钥渠道(与快照隔离、禁入 Git) | 变更时独立留档,不混入快照包 | 核对密钥与新目录指向后启动,测登录与探针 |
本站把版本记录与运行数据分开保留
在本站当前工程中,Git 管理代码、模板与现用素材来源;后台文章、账号和上传文件另存于持久数据目录,不随仓库检出恢复。因此,即使页面代码能重新构建,缺少内容库和上传文件时,文章也不会自动回来。
本站的本地部署演练把数据库和上传一起作为恢复对象,并恢复到新的私有目录。这个实践帮助明确代码版本与运行数据的边界;它只是本地演练,不能替代正式服务器上的恢复验收,也不构成对外恢复时限承诺。
《网站备份与演练恢复核对清单》
项目交接或季度巡检时,可复制以下清单核对(筹备期亦可配合 网站项目准备清单 一并盘点域名与已有素材):
【网站备份与演练恢复核对清单】

1. 四类资产隔离与安全红线
- [ ] Git 仅管源码与结构定义,历史与当前分支均不含 .env、数据库与客户线索
- [ ] 数据库与上传目录位于构建路径之外的持久存储卷,发版重启不清空数据
- [ ] 快照存放在受限私有路径,严禁放入网站 public/ 目录
- [ ] PAYLOAD_SECRET 等签名密钥与 .env 配置独立保管,不与数据快照打进同一压缩包

2. 同步快照采集与完整性核对
- [ ] 最终快照在停止写入窗口内捕获,确保数据库与上传文件时间一致
- [ ] 使用 SQLite Online Backup API(如 node:sqlite backup)等一致性接口导出,不直接热拷运行文件
- [ ] 快照内生成数据库与全量上传文件的 SHA-256 校验清单
- [ ] 已验证 PRAGMA integrity_check(ok)、PRAGMA foreign_key_check(无违规)及 DB-媒体全量引用匹配

3. 新目录恢复与切换前验收
- [ ] 恢复严格写入全新私有目录,验收前保留原运行目录不覆盖
- [ ] 匹配独立保管的密钥与新目录配置后启动验证实例
- [ ] 实测 /api/health 返回正常且不泄露内部路径、账号或记录数
- [ ] 实测管理员登录、公开中英文图文与私有草稿/咨询线索全部正常后,再切换正式指向
分清代码、数据库、媒体与密钥四类资产,把“同步采集、哈希核对、新目录验通再切换”跑成常规演练,网站才算真正具备抗故障能力。若你正在规划官网重建或技术交接,可查看 企业官网与独立站服务,或带着现有托管与备份架构问题通过咨询入口具体核对。
