
核心结论
业务操作日志至少记下时间、操作人、对象编号、动作、结果,以及对约定字段的原值和新值。拒绝的操作也要记。密码、令牌和附件正文不要写入日志。日志按记录编号查得到,而不是只留在服务器错误文件里。它说明发生过什么,不代替审批是否有效。
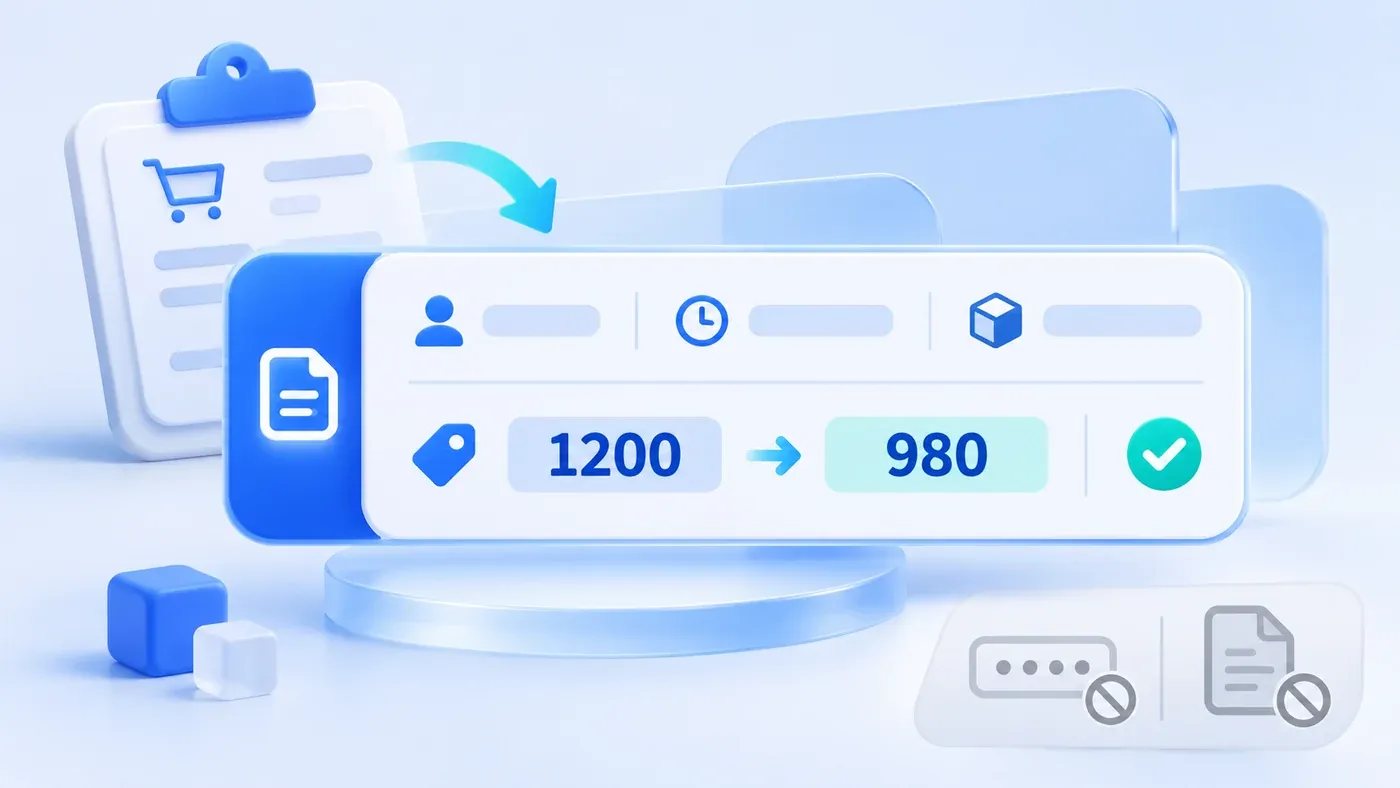
先看一个假设的例子:一笔订单的单价从 1200 变成了 980。页面上只写着“记录已更新”。销售说自己没改,财务说自己只是查看。系统如果只知道发生过更新,就查不清是谁改的、改之前是多少、这次修改有没有成功。
业务系统的操作日志要能回答一次具体操作:谁,在什么时间,对哪一条记录,做了什么,结果是成功还是被拒绝,约定字段的原值和新值是什么。它不是服务器错误日志,也不是把整张表再复制一份。
一份够用的字段清单
下面这些字段,建议每次需要留痕的操作都有。没有的就不要假装以后查得出来。
字段 | 它回答的问题 | 写法 |
|---|---|---|
时间 | 什么时候发生 | 用服务器时间,并标明时区。不要用用户电脑上可改的时间当作唯一依据 |
操作人 | 哪个账号做的 | 记账号编号。姓名可以冗余显示,但不能只记一个可改的姓名 |
是否代操作 | 是本人还是别人代做 | 代做时同时记下被代理的人。只记实际点击的人,以后会说成对方自己改的 |
对象类型 | 改的是客户、订单还是附件 | 用稳定类型名,不要只写“记录” |
对象编号 | 哪一条 | 用业务编号。名称会变,编号用来把日志找回来 |
动作 | 做了哪一种事 | 例如创建、修改、合并、导出、下载、登录失败。项目内用词要固定 |
结果 | 做成了没有 | 成功或拒绝。拒绝要带上系统当时给出的原因类别,例如无权限、校验未过 |
字段变化 | 哪个值变了 | 字段名、原值、新值。一次改多个字段,就多行,并用同一个操作编号串起来 |
原因 | 人为什么做 | 合并、驳回、作废这类动作要求填写。普通保存可以空 |
来源 | 从哪里发起 | 页面、某次导入批号或某个接口。便于区分人手改和文件改 |
操作编号 | 同一次点击的多行如何对上 | 一次保存改了三个字段,三行日志共用这个编号 |
谁可以查看日志,按角色定。销售可以看自己客户的修改历史,不当然可以看全公司的导出记录。看日志本身也可以是一种需要控制的动作,避免日志变成另一份不受限制的客户表。
不是每个字段、每一种点击都要记前后值
前后值要花存储,也要有人看得懂。先列出“出了问题必须能回看”的字段,而不是默认全表。
订单上的单价、数量、客户编号、状态,通常要记原值和新值。备注里改一个错字,可以只记“备注已修改”,不必把整段长文放进每一条日志。这条界限要写出来。不写的话,实施时要么什么都不留,要么把所有文本都复制一遍。
下面这些动作即使没有字段变化,也要有一条日志:导出、下载附件、合并客户、拒绝访问。它们的风险不在某一个格子,而在“这件事发生过”。导出日志记导出类型和范围,不把导出文件里的每一行再抄进日志。
页面浏览一般不需要逐条记录。如果某些屏幕本身就敏感,例如证照附件的预览,再把“打开预览”列入要记的动作。不要为了完整,把每一次打开列表都写成日志,最后谁也查不动。
有些内容不该出现在日志里
OWASP 的日志指引建议记录事件的时间、对象与行为,同时避免直接写入密码、令牌等敏感内容。
日志往往比业务页面活得久,能看日志的人也不等于能看全部业务字段。所以:
- 不写密码、验证码、访问令牌和接口密钥。需要知道登录失败时,记结果和账号,不记对方输入了什么。
- 不写附件正文。下载日志记文件编号和版本,不把合同内容再存一份到日志。
- 不把整行数据库更新语句当作给人看的日志。排查的人要看的是字段名和值。
- 新值如果是空,要明确记成空,不能把这一行省掉。省掉会让人以为这个字段没被碰过。
日志自己也要防改。业务人员不能从普通页面删掉一条对自己不利的记录。更正错误应再写一条新的日志,而不是覆盖旧的。日志保留多久,按你们的需要和适用要求另定,本文不给一个通用年限。
假设的两条日志
下面是演示,不是某家公司的真实事故。订单编号 SO-示例-19。
成功的修改:
字段 | 值 |
|---|---|
时间 | 2026-11-16 10:24,东八区 |
操作人 | 账号 U-18,页面显示为销售员甲 |
对象 | 订单 SO-示例-19 |
动作与结果 | 修改,成功 |
变化 | 单价:原值 1200,新值 980。单位元 |
来源 | 订单编辑页 |
操作编号 | OP-示例-01 |
被拒绝的操作:
字段 | 值 |
|---|---|
时间 | 2026-11-16 10:26,东八区 |
操作人 | 账号 U-18 |
对象 | 导出“全量订单备份” |
动作与结果 | 导出,拒绝 |
变化 | 无字段变化 |
原因类别 | 无权限 |
操作编号 | OP-示例-02 |
有了这两条,才能把“价格被改过”和“有人试过导出全部订单但没成功”分开。只有一句“已更新”,这两件事都会看不见,或者混成一件。
日志不是审批,也不是责任裁定
日志能证明某个账号在某个时间做了某个动作。它不能单独证明这个人有权这么做,也不能证明业务上应该这么做。审批有没有走完、前序同意是否作废,要看审批自己的版本记录。日志只是把那次点击留下来。
同样,日志不能代替恢复。知道单价曾经是 1200,还不等于系统提供了把 980 改回去的安全动作。恢复要另定规则,但没有原值,恢复就只能靠人回忆。
智能体做错之后谁负责,是另一篇文章里的责任链。本文的对象是人在业务后台里的操作,以及这些操作应当留下的字段。
操作日志核对清单
【操作日志核对清单】

一、字段
- 每次留痕是否都有时间、操作人、对象类型、对象编号、动作、结果:
- 代操作是否同时记下实际点击的人和被代理的人:
- 一次修改多个字段时,用什么编号把多行串起来:

二、前后值
- 哪些字段必须记原值和新值:
- 哪些字段只记“已修改”,不记全文:
- 新值为空时是否明确记为空:

三、没有字段变化的动作
- 导出、下载、合并、拒绝访问是否各有一条日志:
- 导出日志记的是类型和范围,还是把文件内容再存一遍:

四、不该写入的内容
- 密码、令牌、附件正文是否明确排除:
- 普通用户能否删除或修改已有日志:
- 谁可以按记录编号查询,谁不能看全公司日志:先拿单价、状态和导出这三件事试查。如果查不到原值或被拒绝的那一次,日志就还不能用。哪些字段值得留痕,可以在业务系统准备清单里随表格一起标出。要把查询做进后台,可以放进业务系统开发的范围。
智能体出错后如何从日志追到责任,见AI Agent 出错谁负责。AI 平台上一次请求要经过哪些权限校验,见多部门共用 AI 平台的权限。那两篇都不列出这份业务字段清单。
